Nos últimos anos, pequenos dispositivos de rastreamento tornaram-se itens indispensáveis no cotidiano de milhões de pessoas. Sejam utilizados em chaves, mochilas ou veículos, esses rastreadores prometem segurança e conveniência por meio de redes de localização colaborativas. No entanto, a popularização de ferramentas versáteis de pesquisa em radiofrequência, como o Flipper Zero, trouxe à tona discussões profundas sobre a privacidade dos protocolos sem fio. Mas será que é realmente possível duplicar a identidade de um rastreador apenas capturando sinais pelo ar, sem qualquer contato físico?
Para entender esse cenário, precisamos analisar como funciona a tecnologia Bluetooth Low Energy (BLE), os métodos de transmissão de pacotes e os limites entre uma prova de conceito acadêmica e a segurança digital no mundo real. A seguir, exploramos os bastidores técnicos dessa interação e as medidas de proteção adotadas pela indústria.
Como os Rastreadores Offline Funcionam no Espectro BLE
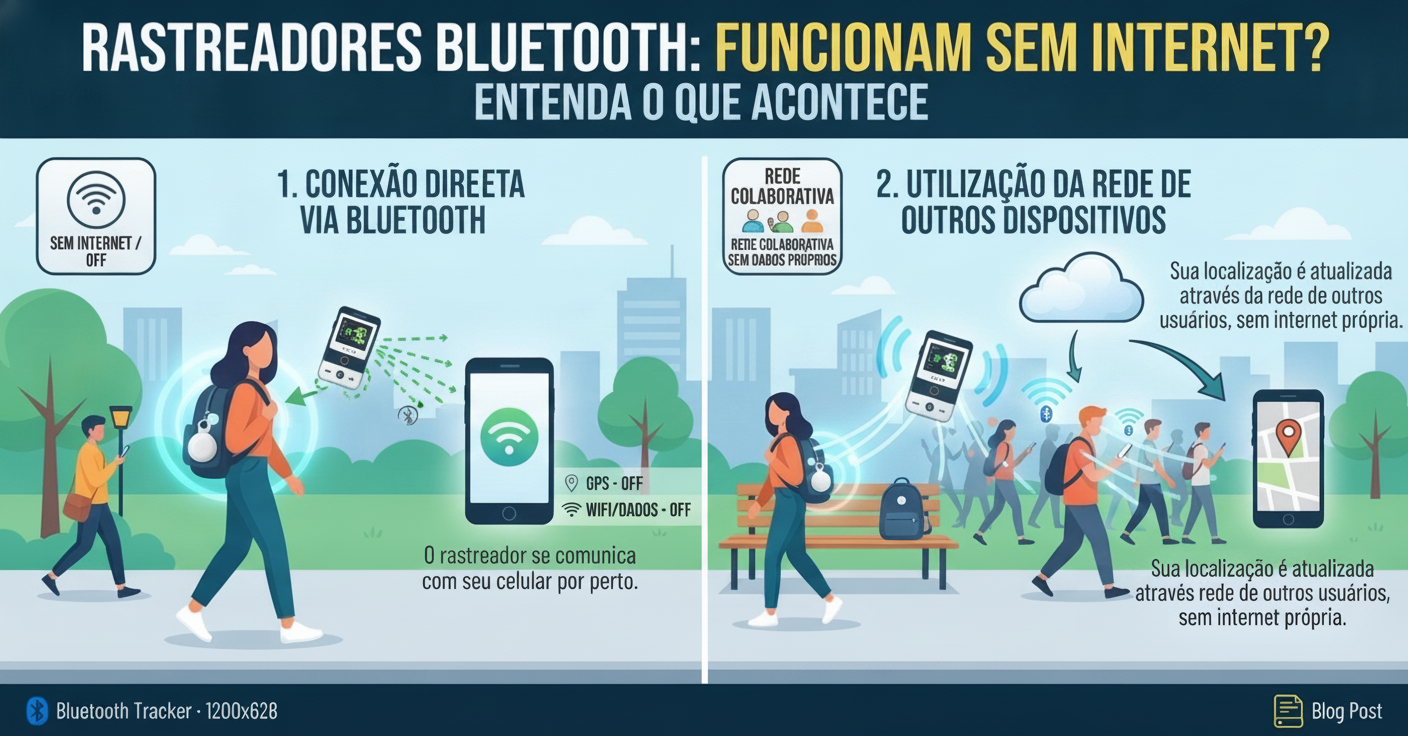
Diferente de sistemas de GPS convencionais que demandam baterias volumosas e planos de dados móveis, a maioria dos rastreadores comerciais offline opera via Bluetooth Low Energy. Esses dispositivos não mantêm conexões contínuas e pareadas com a internet; em vez disso, atuam como faróis digitais (beacons), emitindo pequenos pacotes de transmissão (advertising packets) em intervalos regulares.
Quando qualquer smartphone compatível que faça parte da mesma rede passa pelo raio de alcance desse transmissor, ele recebe o sinal, registra a localização geográfica do próprio aparelho e envia essa coordenada de forma criptografada para os servidores da rede. O rastreador em si nunca sabe onde está; ele apenas anuncia: “eu existo e este é o meu identificador”.
A Estrutura dos Pacotes de Transmissão (Advertising Packets)
Esses pacotes de dados contêm informações padronizadas, como o endereço MAC do dispositivo, a potência de transmissão (TX Power) e cargas úteis específicas de cada ecossistema. Por ser uma transmissão em canal aberto (geralmente nos canais de broadcast BLE 37, 38 e 39), qualquer receptor compatível sintonizado na frequência de 2,4 GHz pode capturar essa mensagem em pleno ar.
O Papel do Flipper Zero na Captura e Replicação de Sinais
O Flipper Zero ganhou notoriedade por integrar diversos módulos de radiofrequência em um formato portátil, incluindo transceptores sub-GHz, NFC, RFID e um controlador multiprotocolo integrado com suporte a BLE. Embora seu foco original seja a depuração de hardware e testes educacionais de segurança, seus sensores permitem monitorar o tráfego aéreo de protocolos sem fio com precisão.
Sniffing: Escutando os Beacons no Ar
Ao ativar funções de análise de pacotes ou utilizar módulos de expansão específicos, o dispositivo consegue escanear o espectro e registrar os pacotes de beacon emitidos pelos rastreadores próximos. Como esses pacotes são transmitidos abertamente para que celulares de desconhecidos possam agir como repetidores na malha de localização, o Flipper Zero simplesmente atua como mais um nó receptor passivo na rede.
Emulação e Spoofing: Criando o “Clone Fantasma”
Uma vez capturada a carga útil de um pacote de anúncio, um dispositivo emissor pode ser programado para retransmitir exatamente a mesma sequência de dados. Na prática, isso cria uma identidade duplicada na camada de transmissão. Se o clone transmitir os mesmos identificadores em um local físico diferente, os smartphones ao redor poderão reportar aquela nova localização para a rede, gerando uma sobreposição de telemetria ou telemetria enganosa (beacon spoofing).
Limitações Técnicas: Por Que Clonar Não Significa Quebrar a Criptografia
Apesar de o clone fantasma ser viável na camada de rádio básica, as redes modernas implementam defesas sofisticadas para mitigar abusos. Clonar um pacote de sinal não confere controle sobre a conta do proprietário nem descriptografa informações confidenciais.
- Chaves Públicas Rotativas: Rastreadores avançados não transmitem um identificador estático permanente. Eles alternam suas chaves públicas e endereços MAC com frequência usando criptografia de curva elíptica. Um pacote capturado hoje pode expirar em questão de horas.
- Criptografia Ponta a Ponta: Somente o proprietário original possui a chave privada capaz de descriptografar os relatórios de localização enviados à nuvem pela rede colaborativa.
- Detecção de Rastreamento Indesejado: Sistemas operacionais modernos integram rotinas que alertam os usuários quando um beacon desconhecido viaja com eles por determinado período, reduzindo o risco de monitoramento abusivo.
Boas Práticas para Garantir a Segurança dos Seus Dispositivos
Para entusiastas e usuários comuns preocupados com a integridade de seus dispositivos BLE, algumas medidas ajudam a manter a privacidade em dia:
Mantenha sempre o firmware dos seus rastreadores e o sistema operacional dos seus smartphones atualizados, já que fabricantes frequentemente corrigem brechas em implementações do protocolo BLE. Além disso, utilize as ferramentas nativas do ecossistema para monitorar avisos de rastreadores desconhecidos e desconfie de comportamentos anômalos no mapa de localização.
Conclusão
A demonstração de replicação de sinais de rastreadores via Flipper Zero evidencia como a arquitetura do Bluetooth Low Energy funciona de maneira inerentemente aberta em suas camadas de transmissão pública. O conceito do “clone fantasma” reforça que a segurança em sistemas modernos não depende do sigilo da transmissão do sinal, mas sim das camadas criptográficas robustas e da rotação periódica de chaves implementadas no nível do software e do sistema operacional.
Compreender essas dinâmicas é fundamental para profissionais de segurança e usuários finais, permitindo separar os mitos sensacionalistas das reais implicações técnicas de privacidade. À medida que o ecossistema da Internet das Coisas (IoT) continua a amadurecer, a colaboração contínua entre pesquisadores, desenvolvedores e grandes fabricantes continuará sendo a linha de defesa essencial para manter nossas comunicações sem fio protegidas contra explorações indevidas.