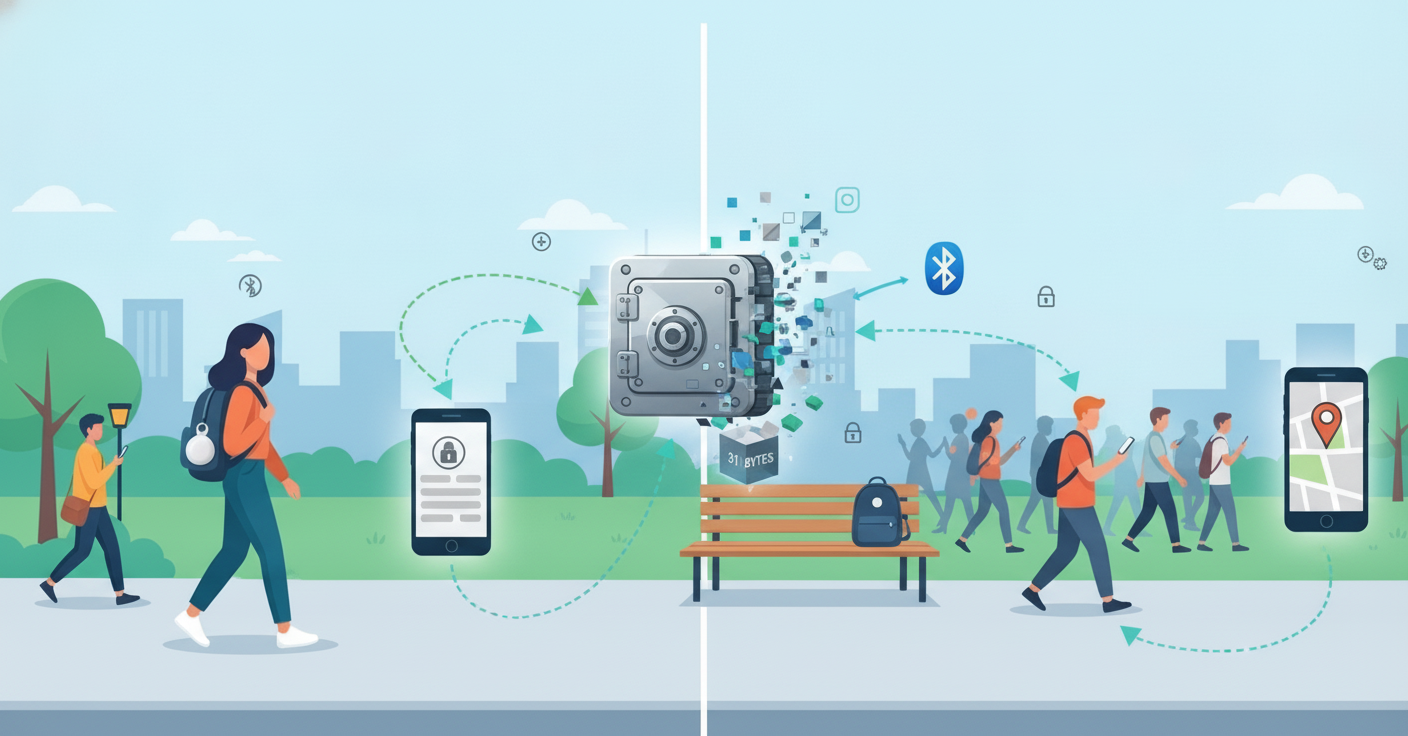
Imagine perder sua carteira em um banco de praça no centro de uma metrópole. Horas depois, você abre o aplicativo no celular e visualiza a localização exata do objeto, mesmo que o pequeno rastreador preso a ele não tenha chip GPS, conexão Wi-Fi ou acesso direto à rede de telefonia móvel. Parece mágica, mas é pura matemática aplicada à engenharia de telecomunicações.
Dispositivos como o Apple AirTag e rastreadores modernos da rede Find My executam um dos maiores feitos recentes da ciência da computação: eles transmitem uma assinatura criptográfica blindada, capaz de resistir a invasões e espionagem, empacotada em uma minúscula rajada de apenas 31 bytes de dados via Bluetooth Low Energy (BLE). Mas como é possível colocar segurança de nível militar em um espaço menor do que um tweet curto?
O Limite Físico: O Que Cabe no Pacote de 31 Bytes do BLE?
Para entender o desafio, precisamos examinar a estrutura do protocolo Bluetooth Low Energy. Criado para consumir o mínimo possível de bateria, o BLE possui um canal de transmissão pública conhecido como pacote de publicidade (Advertising Packet). No padrão clássico BLE 4.0/4.2, a carga útil máxima reservada para dados arbitrários é de exatamente 31 bytes.
Esses 31 bytes precisam conter dados fundamentais para que qualquer receptor entenda a mensagem:
- Flags de controle de rádio: Indicam as capacidades e o modo de operação do transmissor (ocupando cerca de 3 bytes).
- Identificador de fabricante (Company Identifier): Informa qual ecossistema deve processar aquele pacote (cerca de 4 bytes).
- Tipo de payload e status: Códigos reservados para telemetria simples, como integridade de bateria ou status de emparelhamento (cerca de 2 bytes).
Feitas as contas, sobram meros 22 bytes úteis para a criptografia e identificação do dispositivo. É nesse espaço micrométrico que o “milagre” criptográfico acontece.
Criptografia de Curva Elíptica: O Truque da Chave Efêmera
Para resolver o dilema do espaço restrito, os engenheiros recorreram à Criptografia de Curva Elíptica (ECC). Ao contrário do padrão RSA tradicional, que exige chaves enormes de 2048 ou 4096 bits para ser seguro, curvas elípticas como a Curve25519 ou NIST P-224 entregam o mesmo nível de proteção com fragmentos de chave significativamente menores.
No entanto, se a tag transmitisse sempre a mesma chave pública, qualquer pessoa com um scanner Bluetooth poderia rastrear seus passos físicos. Para evitar a espionagem e o stalking, a tag utiliza uma rotação periódica de chaves efêmeras.
A tag gera matematicamente novas chaves públicas a cada 15 ou 20 minutos, utilizando derivações irreversíveis a partir de uma semente mestra compartilhada exclusivamente com o proprietário. O que vai nos míseros bytes restantes do pacote BLE não é a sua identidade real, mas sim um fragmento truncated ou uma chave efêmera derivada, impossível de ser associada a você por um interceptador comum.
A Troca Invisível: Como Redes de Terceiros Decodificam o Sinal
Aqui entra a engrenagem que dispensa o acesso à internet pela tag: a rede colaborativa de dispositivos que passam perto dela. Quando qualquer smartphone compatível cruza o caminho do rastreador, ele capta passivamente esses 31 bytes via Bluetooth.
A Camada de Conhecimento Zero (Zero-Knowledge)
O celular que captou o pacote BLE não sabe quem é o dono da tag e nem precisa saber. O processo segue um protocolo estrito de privacidade:
- O smartphone do estranho lê a chave efêmera transmitida no pacote de 31 bytes.
- O aparelho captura suas próprias coordenadas de GPS naquele instante.
- O smartphone criptografa a localização usando a chave pública efêmera da tag que ele acabou de ouvir no ar.
- Esse pacote lacrado é enviado aos servidores centrais da nuvem.
Como o servidor da fabricante não possui a chave privada correspondente, ele não consegue abrir o pacote para ler a coordenada. Trata-se de uma arquitetura zero-knowledge: a nuvem armazena um arquivo blindado que apenas o dono do dispositivo original consegue abrir com sua chave mestra.
Eficiência Extrema: Anos de Bateria em Uma Moeda
A beleza dessa solução reside na ausência quase total de esforço computacional contínuo para o rastreador. A tag não precisa negociar handshakes de rede, nem esperar confirmações de recebimento (ACKs) e muito menos manter receptores ligados para escutar respostas.
O chip simplesmente acorda por frações de milissegundo, cospe no ar os 31 bytes formatados com a chave efêmera do momento e entra imediatamente em modo de hibernação profunda. Esse ciclo ultraeficiente é a única razão pela qual uma simples bateria de lítio CR2032 do tamanho de uma moeda de 50 centavos consegue alimentar o dispositivo ininterruptamente por mais de um ano.
Conclusão
A miniaturização de dados aplicada a tags de rastreamento demonstra que a verdadeira inovação tecnológica nem sempre está em conexões mais velozes ou processadores com bilhões de transistores. Ao transformar a limitação física de 31 bytes em um cofre digital hermético, a engenharia de software provou que o uso inteligente da matemática e da criptografia assimétrica pode superar até mesmo as restrições mais severas de hardware e conectividade.
Esse modelo abre portas para o futuro de uma Internet das Coisas (IoT) muito mais privada, escalável e sustentável. Sem depender de planos celulares dedicados ou baterias pesadas, dispositivos ultrabaratos agora podem se comunicar com segurança em escala planetária, redefinindo como interagimos com os objetos físicos ao nosso redor sem abrir mão da privacidade pessoal.