No ecossistema da Internet das Coisas (IoT), a promessa de rastreadores autônomos e tags que operam por meses ou anos longe de uma conexão direta à internet parece quase mágica. Dispositivos como tags de localização e sensores remotos transmitem sinais periódicos via Bluetooth Low Energy (BLE) ou redes mesh, confiando em smartphones transeuntes para encaminhar seus dados criptografados à nuvem. No entanto, sob o invólucro plástico desses dispositivos minúsculos, esconde-se uma vulnerabilidade física silenciosa e implacável: o oscilador de cristal de quartzo.
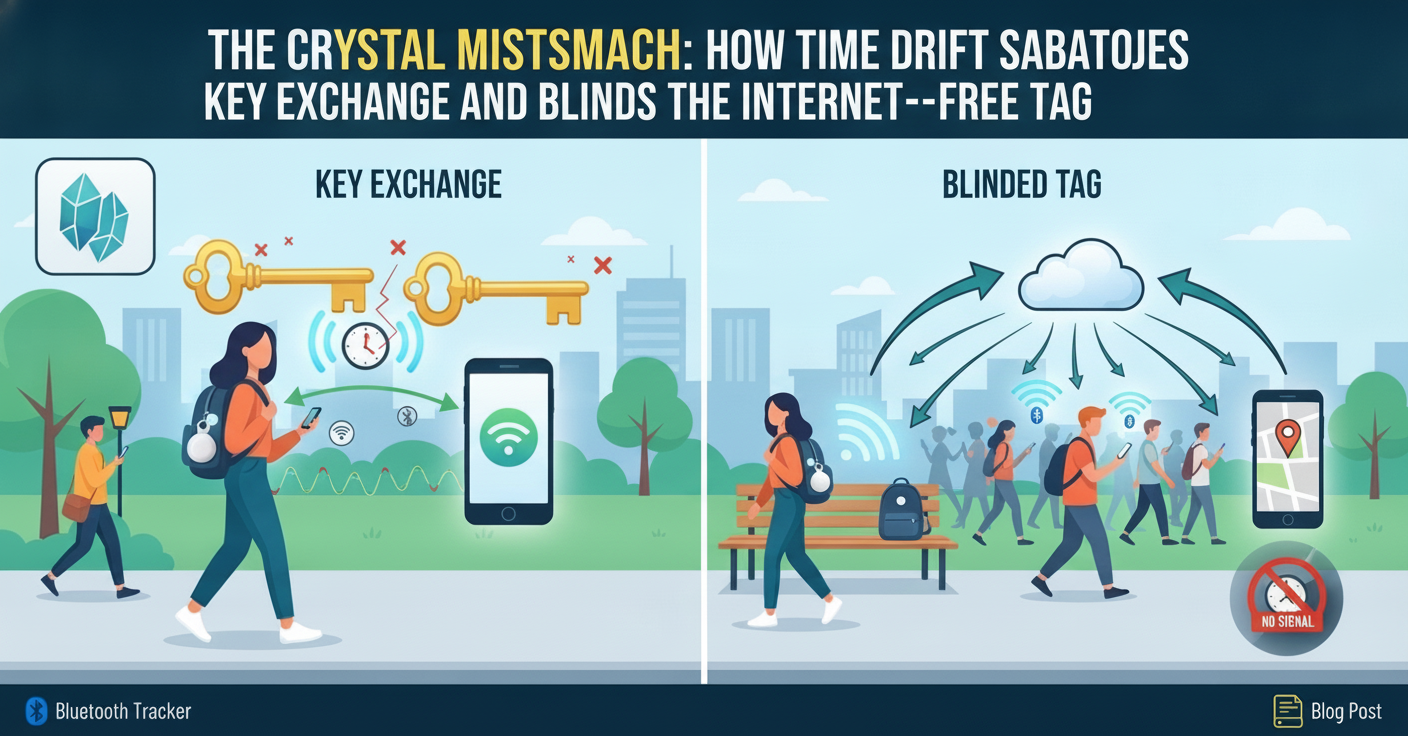
Quando uma tag opera isolada do mundo digital, ela perde o acesso a servidores de tempo confiáveis, como o protocolo NTP (Network Time Protocol). Nesse cenário, a física do cristal entra em jogo, provocando a chamada deriva de tempo (clock drift). Essa pequena variação temporal, aparentemente inofensiva, é capaz de corromper o sincronismo de chaves criptográficas rotativas, tornando a tag invisível para a rede que deveria localizá-la.
Como Funciona a Rotação de Chaves em Tags Offline
Para garantir a privacidade do usuário e evitar que terceiros rastreiem fisicamente um indivíduo por meio de identificadores estáticos de rádio, os protocolos modernos de rastreamento utilizam chaves criptográficas efêmeras. Dispositivos compatíveis com redes como a Find My, da Apple, ou a Find My Device, do Google, geram periodicamente novos endereços MAC públicos e novas chaves de transmissão utilizando algoritmos determinísticos baseados em tempo.
Esses algoritmos funcionam de maneira análoga aos autenticadores TOTP (Two-Factor Authentication): tanto a tag quanto os servidores na nuvem derivam chaves futuras aplicando funções pseudoaleatórias alimentadas por um relógio interno. A cada janela de tempo pré-determinada — por exemplo, a cada 15 minutos ou 24 horas —, a tag gera um novo par de chaves e passa a emitir pacotes publicitários (beacons) com essa nova identidade. A nuvem, conhecendo a semente inicial e a hora do dia, sabe exatamente quais chaves esperar em cada intervalo.
A Física do Quartzo e a Origem do Clock Drift
O coração do relógio interno de um microcontrolador é tipicamente um cristal de quartzo operando na frequência padrão de 32.768 kHz. Embora sejam peças notáveis de engenharia de precisão, esses cristais sofrem com variações mecânicas e térmicas descritas em partes por milhão (PPM). Um cristal comum de baixo custo possui uma tolerância típica de ±20 PPM à temperatura ambiente.
Isso significa que, sob condições ideais, o relógio pode atrasar ou adiantar quase dois segundos a cada 24 horas. Entretanto, tags de rastreamento raramente operam em condições ideais: elas são presas a coleiras de animais, trancadas em porta-malas de carros expostos ao sol ou esquecidas em porões gelados. A curva de sensibilidade térmica do quartzo é parabólica; desvios extremos de temperatura aceleram exponencialmente a taxa de erro. Sem uma conexão à internet para calibrar o relógio, os segundos acumulados rapidamente se transformam em minutos e, eventualmente, em horas de defasagem.
O Ponto de Ruptura: Quando a Tag Fica Cega
Quando a deriva de tempo se acumula, o relógio da tag passa a viver em um fuso horário próprio, desconectado do tempo real mantido pela infraestrutura de nuvem. É nesse momento que a criptografia, concebida para proteger o sistema, atua como seu próprio carrasco.
O Fenômeno do Pacote Fantasma
Se o relógio interno da tag avança além da tolerância máxima da janela temporal configurada pelo protocolo, o dispositivo começa a assinar e emitir mensagens com chaves pertencentes ao “futuro”. Por outro lado, se o relógio atrasa, ele emite chaves do “passado”. Quando um smartphone captor recebe o anúncio BLE da tag e o repassa para a nuvem, o servidor executa a validação.
Como a infraestrutura de backend busca apenas em uma janela móvel de tolerância restrita — usualmente delimitada para conter custos computacionais e mitigar ataques de repetição —, ela não reconhece a chave fora de época. O pacote é sumariamente descartado como ruído eletromagnético ou mensagem maliciosa. A tag continua transmitindo seus sinais perfeitamente no espectro de rádio, com bateria plena, mas encontra-se criptograficamente cega e inacessível.
Abordagens de Engenharia para Mitigar a Deriva
Engenheiros de sistemas embarcados utilizam diferentes técnicas para combater o descompasso temporal em dispositivos sem conectividade direta contínua:
- Adoção de TCXO (Osciladores Compensados por Temperatura): Substituem cristais comuns por versões que ajustam a capacitância com base em sensores térmicos integrados, reduzindo o desvio para menos de ±2 a ±5 PPM.
- Sincronização Oportunista: Quando um dispositivo autenticado (como o smartphone do proprietário) se aproxima, o firmware força uma redefinição temporal segura no RTC do periférico.
- Janelas Criptográficas Flexíveis no Servidor: Algoritmos de busca na nuvem que, ao detectarem que um dispositivo está desaparecido há semanas, ampliam gradualmente a janela de teste de chaves anteriores e futuras durante a validação.
- Contadores Monotônicos Híbridos: Combinação de tempo absoluto com contadores de eventos de transmissão para desacoplar parcialmente a dependência de um relógio estrito.
Conclusão
O descompasso do cristal ilustra com precisão os desafios únicos da segurança em sistemas embarcados, onde limitações físicas colidem diretamente com preceitos matemáticos abstratos. A criptografia que protege a privacidade dos usuários depende fundamentalmente de premissas temporais rigorosas; negligenciar a física dos componentes de hardware que sustentam essas premissas é um convite a falhas catastróficas de rastreamento no mundo real.
Projetar dispositivos de rastreamento verdadeiramente resilientes exige uma abordagem holística entre firmware, hardware e arquitetura de servidores. Ao integrar mecanismos de compensação térmica e janelas inteligentes de recuperação em nuvem, a indústria de IoT garante que a busca pela privacidade absoluta não transforme ativos valiosos em fantasmas digitais perdidos no tempo.